

Официальный алгоритм входа обуславливает необходимость передачи чувствительных буквенно-цифровых хэшей исключительно по защищенному протоколу HTTPS, что подтверждается наличием валидного SSL/TLS-сертификата в адресной строке браузера. Базовая гигиена паролей, исключающая повторное использование комбинаций из сторонних баз данных, является неотъемлемым требованием безопасности. Архитектура не гарантирует перманентную доступность интерфейса во всех юрисдикциях, а использование нерегламентированных методов маршрутизации трафика находится вне рамок официальных спецификаций безопасности.
BC Game Зеркало: Как распознать подделку
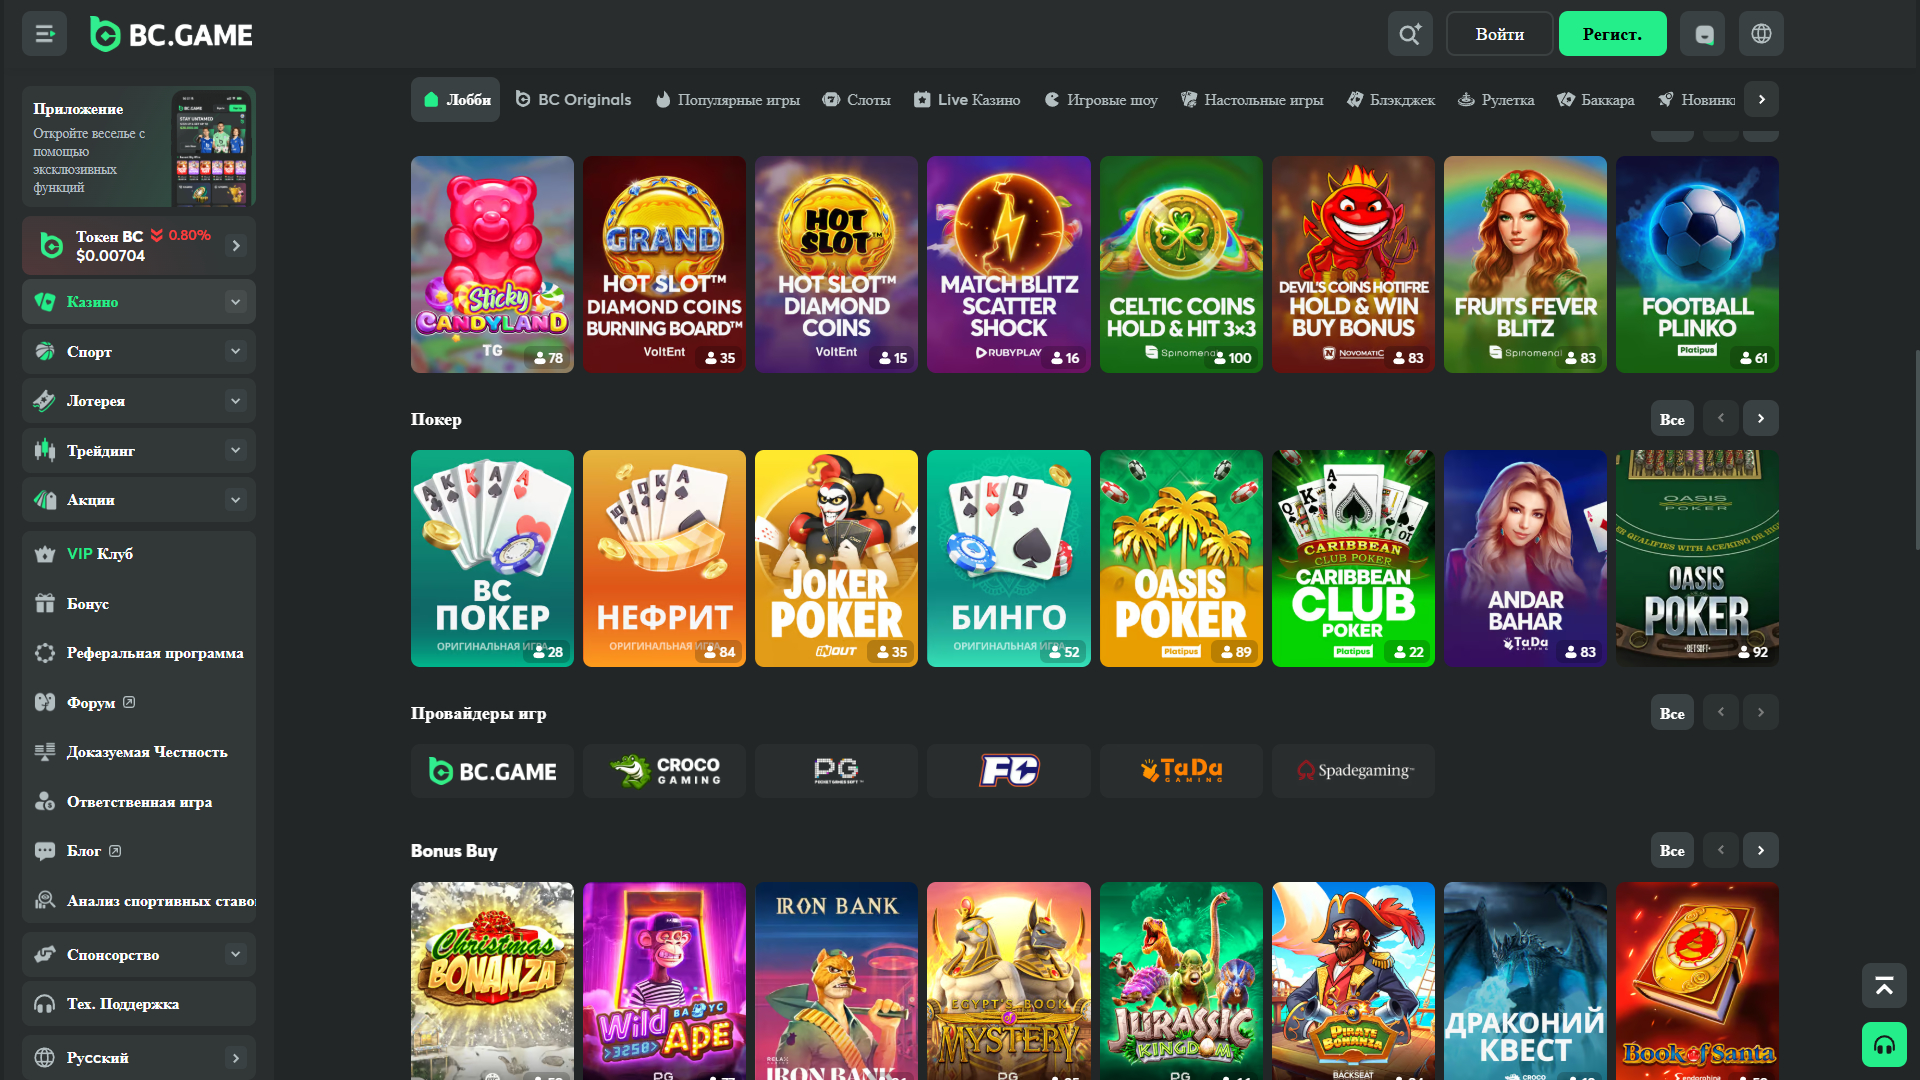
В архитектуре глобальных сетей концепция зеркальных серверов (mirrors) применяется для балансировки колоссальных объемов трафика или оптимизации маршрутизации пакетов данных. Однако в контексте платформ, оперирующих криптовалютными транзакциями, поиск альтернативных узлов доступа представляет собой критическую уязвимость. Информационный запрос bc game зеркало или его вариация bc.game зеркало крайне часто эксплуатируется злоумышленниками, развертывающими точные визуальные копии (клоны) оригинального интерфейса с единственной целью — перехвата вводимых учетных данных и приватных ключей.
Особенно высокий уровень риска характерен для таргетированных поисковых запросов, таких как bc game зеркало для россии, где злоумышленники используют методы социальной инженерии, обещая беспрепятственный доступ. Распознавание подделки базируется на строгих эмпирических правилах: легитимная платформа никогда не запрашивает сид-фразы (seed phrases) от аппаратных кошельков. Доменное имя должно быть подвергнуто тщательному синтаксическому анализу на предмет малейших типографических аномалий (тайпосквоттинг). Единственным достоверным методом проверки является инспекция криптографического сертификата сервера, выданного признанным центром сертификации (Certificate Authority), данные которого должны в точности совпадать с реквизитами управляющей компании. Рекомендуется ориентироваться исключительно на верифицированные источники информации и официальные каналы поддержки платформы, игнорируя агрегаторы ссылок на сторонних ресурсах.
Способы авторизации BC Game
Графический пользовательский интерфейс платформы, выступающий в роли bc game casino, модульно структурирован и предоставляет несколько векторов для идентификации пользователя, рендеринг которых зависит от серверных конфигураций и региональных настроек. Процесс начинается с инициализации формы входа, где система предлагает доступные протоколы.
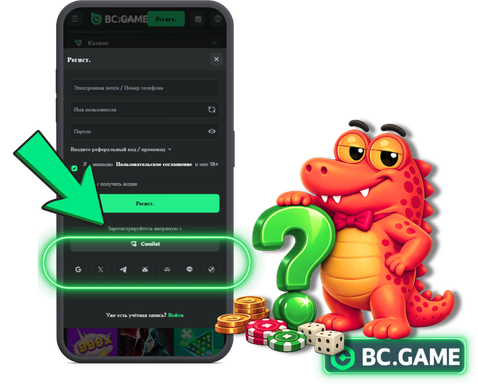
Стандартный пошаговый алгоритм подразумевает ввод зарегистрированного адреса электронной почты и соответствующего пароля. В определенных конфигурациях безопасности сервер инициирует дополнительный запрос, отправляя письмо с уникальным числовым кодом подтверждения на указанный SMTP-адрес. Наиболее частые технические сбои на данном этапе возникают не по причине серверных ошибок, а из-за клиентских опечаток, активации клавиши Caps Lock, некорректной языковой раскладки клавиатуры или случайного добавления пробелов (trailing spaces) при копировании данных. Если системное письмо не поступает в ожидаемый срок, необходимо инициировать систематическую проверку локальных директорий почтового клиента, предназначенных для фильтрации нежелательной корреспонденции (Spam) или рекламных рассылок (Promotions). Архитектура серверов не предоставляет гарантий относительно точных временных таймингов доставки писем, так как данный процесс напрямую зависит от загруженности шлюзов принимающего провайдера. Повторная отправка кода возможна исключительно после истечения заданного алгоритмом временного интервала.
Регистрация и вход по Email
В зависимости от текущей итерации фронтенда и результатов A/B-тестирования, в интерфейсе авторизации могут отображаться различные интегрированные модули. К ним относятся классический вход по Email, использование децентрализованных криптографических кошельков (Wallet), авторизация через сторонние социальные сервисы (Social OAuth) или вход с использованием уникального буквенно-цифрового идентификатора (Username). Данные опции подлежат использованию исключительно в том случае, если они физически отрендерены в объектной модели документа (DOM) на момент загрузки страницы.
Восстановление доступа
Если модуль восстановления пароля интегрирован в интерфейс (обычно визуализируется как гиперссылка «Забыли пароль?»), его активация запускает строгий протокол верификации. Отправка запроса с указанием привязанного адреса электронной почты генерирует серверную команду на создание временного, криптографически защищенного токена, который отправляется пользователю в виде уникальной ссылки.
Переход по данной ссылке позволяет перезаписать хэш пароля в реляционной базе данных. Базовые принципы информационной безопасности диктуют необходимость генерации абсолютно уникального пароля, желательно с использованием локально зашифрованного менеджера паролей. Категорически недопустимо использование старых комбинаций символов, ранее скомпрометированных на сторонних ресурсах.
Вход через кошелёк
Использование децентрализованных протоколов Web3 представляет собой наиболее технологически совершенный метод аутентификации. Процесс инициализируется выбором соответствующего провайдера кошелька в интерфейсе, после чего сервер формирует запрос (RPC call) к локальному расширению браузера или мобильному приложению. Пользователь обязан подтвердить соединение и криптографически подписать уникальное сообщение с помощью алгоритма ECDSA (Zero-gas signature), что математически доказывает владение приватным ключом. Ошибки на данном этапе включают случайную отмену подписи пользователем, выбор некорректной учетной записи внутри кошелька, несовпадение блокчейн-сети (Chain mismatch), использование устаревшей версии программного обеспечения кошелька или браузера, а также конфликты скриптов, вызванные агрессивными блокировщиками рекламы. Управление привязанными децентрализованными адресами осуществляется через настройки профиля, если соответствующий раздел предусмотрен текущей версией графического интерфейса.
Что проверить после входа
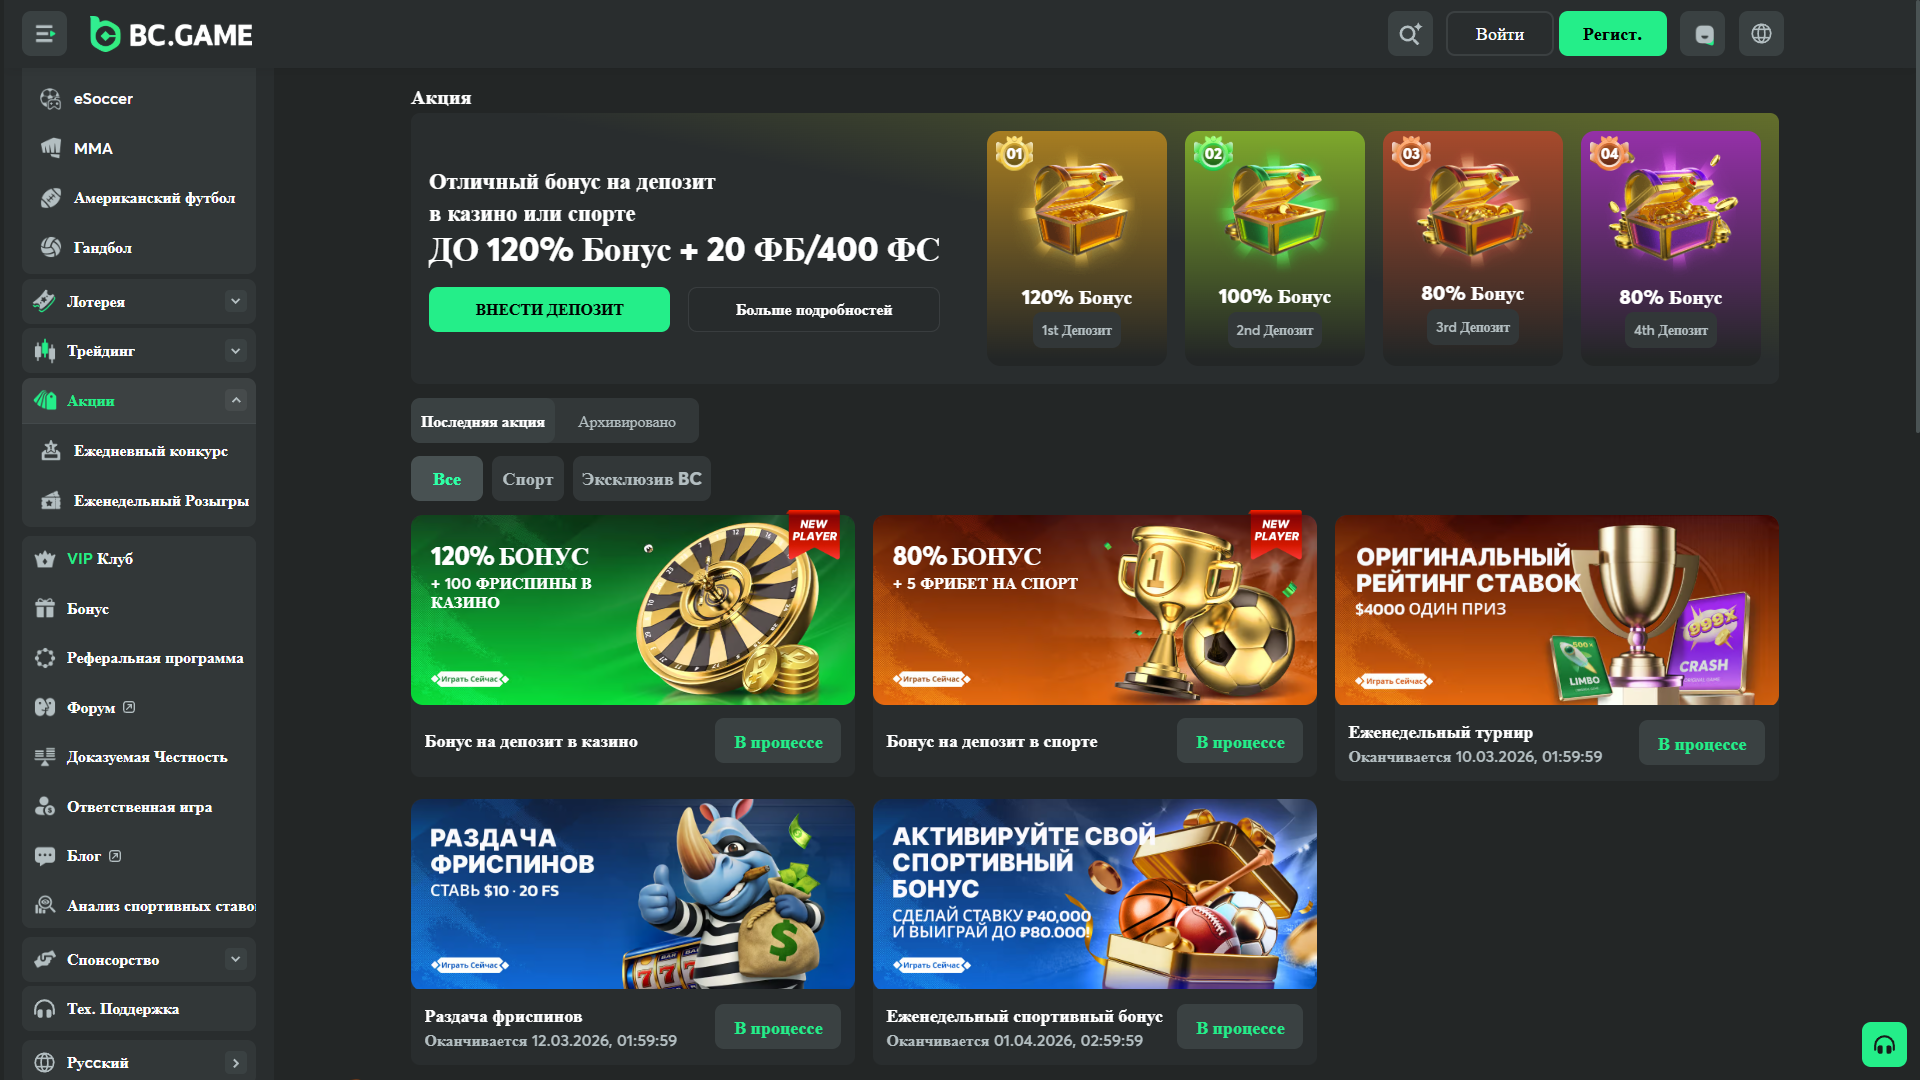
После успешной генерации валидного сессионного токена и загрузки основного интерфейса bc game, требуется немедленная калибровка персональных параметров для обеспечения оптимального взаимодействия с платформой. Инспекция настроек профиля является обязательной процедурой.
В первую очередь проверяются параметры локализации (выбор языка интерфейса) и настройка отображения фиатной валюты. Конвертация криптовалютных балансов в фиатный эквивалент (например, в USD или EUR) критически важна для снижения когнитивной нагрузки при оценке объемов ставок. Это имеет решающее значение при анализе сложных матриц коэффициентов в разделе киберспорта. Например, если анализируется предстоящий матч bc game в дисциплине bc game cs2, корректное отображение валюты позволяет точнее распределять банкролл. Знание того, какой bc game состав заявлен на турнир, и присутствует ли в ростере игрок уровня s1mple bc game, является частью аналитики, но реализация ставок требует точной настройки финансового интерфейса.
Далее следует проверить статус системных уведомлений (Push Notifications), чтобы контролировать получение информации о транзакциях блокчейна. Особое аналитическое внимание следует уделить разделу активных сессий и авторизованных устройств. В данном модуле протоколируются все IP-адреса и географические локации, имеющие доступ к учетной записи. Любые нераспознанные сессии должны быть немедленно терминированы в ручном режиме. В случае отсутствия детализированных разделов в интерфейсе, универсальной рекомендацией является систематическая проверка всех доступных в аккаунте параметров безопасности.
Частые проблемы входа и быстрые решения
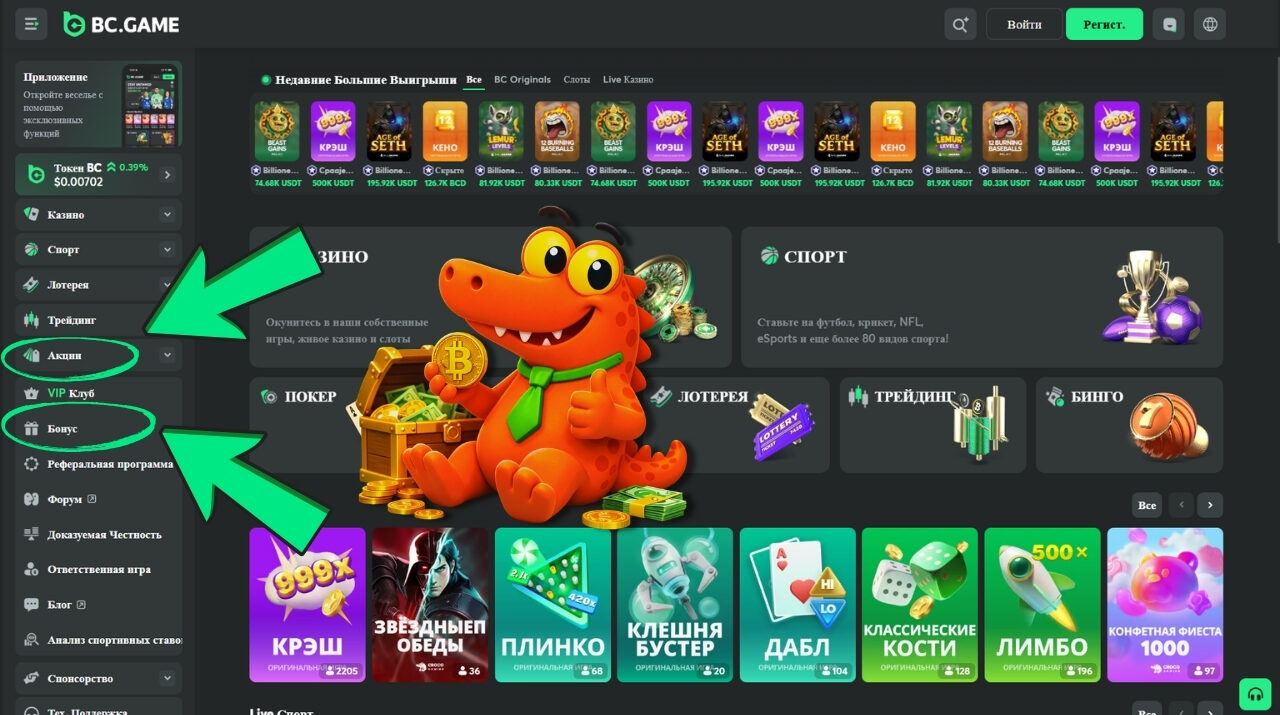
Эмпирический анализ журналов серверов (server logs) показывает, что абсолютное большинство отклоненных запросов на аутентификацию в bc game казино связано не с системными сбоями инфраструктуры, а с клиентскими аномалиями. Диагностика базируется на последовательном исключении следующих факторов:
- Неверные данные или раскладка: Наиболее частый вектор ошибок, включающий активацию Caps Lock или использование неверного языка ввода.
- Письмо не приходит: Задержки на стороне SMTP-серверов провайдера почты или агрессивная фильтрация в папку Spam.
- Капча или временная блокировка: Активация алгоритмов защиты от DDoS-атак, требующая ручного решения визуальных задач или истечения периода временной блокировки (Rate limiting) после множественных неудачных попыток ввода.
- Ошибка “Session expired”: Инвалидация токена аутентификации сервером по причине длительного отсутствия активности пользователя.
- Проблемы с Cookies и кэшем: Асинхронные состояния данных в локальном браузере, требующие полной очистки истории и кэшированных файлов.
- Конфликт расширений: Блокировка жизненно важных JavaScript-библиотек или WebSocket-соединений строгими плагинами конфиденциальности.
- Вход с другого устройства: Конфликты одновременных сессий, если система безопасности настроена на ограничение параллельных подключений.
- Региональные ограничения: Автоматизированная блокировка доступа на уровне API, базирующаяся на проверке геолокации IP-адреса, что обусловлено строгими лицензионными предписаниями оператора.